Schlagwortarchiv für: fake

Online Brand Protection 2026: Warum Marken ihre Daten langfristig schützen müssen

Europol warnt vor „harvest now, decrypt later“. Was Quantenrisiken, Ransomware und vernetzte digitale Angriffsflächen für modernes Online Brand Protection bedeuten.

Online Brand Protection endet nicht beim Takedown

Online Brand Protection wird häufig mit der Entfernung eines einzelnen gefälschten Listings verbunden. Das greift zu kurz. Ein Angebot kann auf mehreren Marktplätzen gespiegelt, über Social Commerce beworben, mit einer Domain verknüpft und nach der Entfernung unter einem neuen Account wieder eingestellt werden. Die eigentliche Herausforderung liegt deshalb nicht nur im einzelnen Verstoß, sondern in der Struktur dahinter.

Die interne IPBee-Auswertung „Brand Protection Outlook“ beschreibt diese Entwicklung als Verschiebung vom Einzelangebot zum Netzwerk. Marktplätze, Webshops, Social-Media-Profile, Werbenetzwerke und Domains bilden gemeinsam eine digitale Angebots- und Vertriebsinfrastruktur. Für Marken bedeutet das: Monitoring und Durchsetzung müssen wiederkehrende Bilder, Texte, Verkäuferidentitäten, Domains, Werbekonten und andere Muster zusammenführen.

Europol: Daten können heute gesammelt und später entschlüsselt werden

Am 7. Oktober 2026 veröffentlichte Europol den Bericht „Harvest now, decrypt later“. Das beschriebene Szenario ist strategisch relevant: Angreifer sammeln verschlüsselte Daten heute und bewahren sie für einen Zeitpunkt auf, an dem leistungsfähigere Entschlüsselungsmöglichkeiten verfügbar sind. Europol nennt als besonders relevante Kategorie Informationen, die über viele Jahre vertraulich bleiben müssen.

Für Unternehmen betrifft das nicht nur klassische IT-Sicherheitsdaten. Auch Produktentwicklungen, Markenstrategien, Händlerlisten, interne Untersuchungen, Beweissammlungen, Zugangsinformationen und die Kommunikation mit Plattformen können langfristig sensibel sein. Wird eine solche Information später offengelegt, kann der Schaden weit über einen kurzfristigen Datenverlust hinausgehen.

Der zweite Europol-Bericht: kryptografische Schlüssel als Angriffsfläche

Im selben Veröffentlichungszyklus ordnet Europol die Auswirkungen von Quantencomputing auf Kryptowährungen und digitale Vermögenswerte ein. Der Bericht hebt insbesondere kryptografische Schlüssel hervor, die Transaktionen autorisieren. Die konkrete technische Entwicklung bleibt zeitlich unsicher; die organisatorische Vorbereitung braucht jedoch Zeit.

Für Brand Protection ist daraus keine direkte Prognose über Fälschungsangebote abzuleiten. Der Wert liegt in der Übertragbarkeit des Prinzips: Unternehmen sollten nicht erst handeln, wenn eine Technologie allgemein verfügbar oder ein Schaden eingetreten ist. Sie sollten zunächst identifizieren, welche Daten und Systeme besonders lange geschützt werden müssen, welche Protokolle im Einsatz sind und wo Abhängigkeiten von alten Verfahren bestehen.

KillSec zeigt die operative Seite digitaler Angriffe

Eine Europol-Meldung vom 1. Oktober 2026 berichtet über die internationale Operation KillSwitch gegen die Ransomware-Gruppe KillSec. Ermittler übernahmen unter anderem Server und Domains der Gruppe; Europol beschreibt außerdem den Zugriff auf große Datenmengen und die Nutzung von KI bei der Infrastruktur.

Der Fall ist kein klassischer Markenfälschungsfall. Er zeigt aber, wie digitale Identitäten, Domains, Infrastruktur, Daten und internationale Durchsetzung zusammenwirken. Genau diese Verknüpfungen sind auch für Online Brand Protection entscheidend. Ein gefälschtes Angebot ist nicht nur eine Produktseite. Es kann Teil eines Verkäufernetzwerks sein, über eine Domain beworben werden, mit anderen Accounts wiederkehren und durch identische Bilder oder Texte erkennbar sein.

Was Marken jetzt prüfen sollten

Erstens sollten Unternehmen ihre Schutzdaten klassifizieren. Welche Informationen müssen nur kurzfristig, welche müssen über Jahre vertraulich bleiben? Dazu gehören nicht nur Kundendaten, sondern auch Referenzdaten, Ermittlungsakten, Händlerinformationen und Zugangsdaten.

Zweitens sollten Monitoring- und Eskalationsprozesse zusammen gedacht werden. Ein Takedown kann sinnvoll sein, darf aber nicht der einzige Erfolgsmaßstab sein. Wichtiger ist, ob Wiederholungen erkannt, Accounts und Domains miteinander verbunden und geeignete Maßnahmen priorisiert werden.

Drittens braucht es eine belastbare Beweiskette. Quellen, Zeitpunkte, Screenshots, URLs, Verkäuferdaten, Werbeanzeigen und Wiederauftreten sollten nachvollziehbar dokumentiert werden. So können Marken gegenüber Plattformen, Hostern, Zahlungsdienstleistern oder Behörden konsistent handeln.

Viertens sollten IT, Legal, Security, E-Commerce und Brand Protection gemeinsame Übergabepunkte definieren. Der Schutz einer Marke endet nicht an der Grenze zwischen Marketing und IT. Wenn Zugangsdaten, digitale Assets oder interne Beweise kompromittiert werden, braucht es einen abgestimmten Reaktionsplan.

Fazit: langfristige Resilienz statt kurzfristiger Sichtbarkeit

Europols Quantum-Veröffentlichungen sind keine Meldungen über neue Fälschungsraten. Sie liefern aber einen wichtigen strategischen Impuls: Langfristig schützenswerte Informationen müssen heute geschützt werden. Die KillSec-Operation ergänzt die Perspektive um die operative Realität vernetzter digitaler Angriffe.

Für Online Brand Protection heißt das: Marken sollten sichtbare Angebote, unsichtbare Verbindungen und die eigene Schutzinfrastruktur gemeinsam betrachten. Wer Daten, Muster und Eskalationswege früh strukturiert, verbessert nicht nur die Reaktion auf einzelne Verstöße, sondern die Widerstandsfähigkeit des gesamten Schutzprogramms.

Interne Links: Eine konkrete IPBee-Seite zu Online Brand Protection, Marktplatzschutz, Domainüberwachung oder Durchsetzung konnte in den bereitgestellten Unterlagen nicht verifiziert werden. Entsprechende Links bitte vor Veröffentlichung ergänzen.

Quellen und weiterführende Links:
Europol, 07.10.2026: Harvest now, decrypt later.
Europol, 07.10.2026: Quantum Computing and Cryptocurrencies.
Europol, 01.10.2026: KillSec-Operation.
Hintergrund: eBay, Digital Services Act Transparency.
Hintergrund: WIPO-ICA UDRP Review Report, 02.12.2025, interne Studie im Ordner „Studien brand protection“.
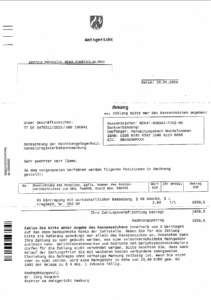
Vorsicht vor falschen Rechnungen nach Handelsregister-Einträgen

Unternehmen sollten nach Umzügen, Neugründungen oder Änderungen im Handelsregister besonders wachsam sein. Immer wieder kursieren Schreiben, die wie offizielle Rechnungen von Gerichten oder Behörden aussehen, tatsächlich aber mutmaßlich betrügerisch sind. Genau ein solches Schreiben haben wir nach unserem Unternehmensumzug und der Eintragung im Handelsregister erhalten.

Auf den ersten Blick wirkte das Dokument amtlich: Wappen, Aktenzeichen, Gebührenhinweise, Zahlungsaufforderung. Bei genauerem Hinsehen zeigten sich jedoch zahlreiche Auffälligkeiten, die auf ein gefälschtes oder irreführendes Schreiben hindeuten.

Warum solche Schreiben so gefährlich sind

Die Masche ist perfide, weil sie auf einem realen Anlass aufbaut. Nach einem Handelsregistereintrag, einer Adressänderung oder einer Unternehmensgründung rechnen viele Unternehmen ohnehin mit offiziellen Schreiben. Genau dieses Zeitfenster nutzen Betrüger aus.

Die Schreiben wirken bewusst seriös und setzen oft auf drei Dinge:
amtliche Optik, kurze Zahlungsfristen und Druck durch angedrohte Konsequenzen. So soll erreicht werden, dass in der Buchhaltung oder im Office-Management schnell gezahlt wird, ohne die Angaben im Detail zu prüfen.

Woran sich ein verdächtiges Schreiben erkennen lässt

1. Absender, Zahlstelle und Bankverbindung passen nicht zusammen

Ein besonders deutliches Warnsignal ist, wenn die Angaben im Schreiben nicht stimmig sind. In unserem Fall wurde ein deutsches Gericht genannt, gleichzeitig aber eine Zahlstelle in einer anderen Stadt und eine ausländische IBAN angegeben.

Wer bei einem angeblich offiziellen deutschen Gerichtsschreiben eine Bankverbindung im Ausland findet, sollte sofort misstrauisch werden. Behörden und Gerichte arbeiten mit nachvollziehbaren, konsistenten Zahlungsinformationen.

2. Der Zahlungsempfänger klingt unklar oder nicht behördlich

Auch der Empfängername ist oft entlarvend. Seriöse Stellen sind eindeutig benannt. Wenn stattdessen unklare, generische oder ungewöhnlich formulierte Bezeichnungen auftauchen, ist Vorsicht geboten.

Gerade Begriffe, die irgendwie amtlich klingen sollen, aber keiner klaren Behörde oder Gerichtskasse zuzuordnen sind, sollten immer hinterfragt werden.

3. Es wird ungewöhnlich hoher Zeitdruck aufgebaut

Eine Zahlungsfrist von nur wenigen Werktagen ist ein klassisches Merkmal solcher Schreiben. Damit soll verhindert werden, dass intern Rückfragen gestellt oder Informationen geprüft werden.

Zeitdruck ist einer der häufigsten Hebel in betrügerischen Zahlungsaufforderungen. Seriöse Stellen setzen in der Regel auf nachvollziehbare Verfahren und nicht auf maximalen Handlungsdruck.

4. Der Anlass bleibt allgemein oder schwer nachvollziehbar

In verdächtigen Schreiben ist der angebliche Grund für die Forderung oft nur sehr allgemein beschrieben, zum Beispiel im Zusammenhang mit einer Handelsregisterbekanntmachung oder einer Eintragung. Das soll plausibel wirken, bleibt aber oft zu ungenau.

Offizielle Gebührenbescheide sind normalerweise transparent aufgebaut. Anlass, Rechtsgrundlage, zuständige Stelle und Zahlungsweg sollten klar erkennbar und logisch nachvollziehbar sein.

5. Sprache, Layout und Aufbau wirken nicht ganz stimmig

Viele dieser Schreiben sind so gestaltet, dass sie beim ersten Überfliegen überzeugend wirken. Bei genauerem Lesen zeigen sich jedoch häufig formale oder sprachliche Auffälligkeiten:

  • ungewöhnliche Formulierungen
  • unstimmige Formatierung
  • unklare Betragsdarstellung
  • nicht ganz saubere Gliederung
  • übertriebene Betonung von Zahlungsfolgen

Oft entsteht der Eindruck, dass ein offizielles Schreiben imitiert wurde, ohne tatsächlich den Standards einer Behörde zu entsprechen.

6. Es wird mit Mahngebühren oder Vollstreckung gedroht

Drohungen gehören zur Masche. Mahngebühren, Nachteile bei verspäteter Zahlung oder sogar Hinweise auf zwangsweise Einziehung sollen Druck erzeugen und Zweifel unterdrücken.

Natürlich können echte Stellen ebenfalls auf Folgen bei Nichtzahlung hinweisen. In Kombination mit den anderen Auffälligkeiten ist dies jedoch ein starkes Warnsignal.

7. Die Höhe der Gebühr

nicht nachvollziehbar dargestellt und hoch.

Wie Unternehmen mit solchen Schreiben umgehen sollten

1. Nicht vorschnell zahlen

Das Wichtigste zuerst: Eine verdächtige Rechnung sollte niemals aus Zeitdruck heraus bezahlt werden. Gerade bei angeblich amtlichen Schreiben lohnt sich ein kurzer Prüfprozess immer.

2. Angaben unabhängig verifizieren

Entscheidend ist, den Absender nicht über Kontaktdaten aus dem Schreiben selbst zu prüfen. Stattdessen sollten ausschließlich offizielle Quellen verwendet werden, etwa:

  • die offizielle Website des zuständigen Gerichts
  • bekannte Ansprechpartner
  • der Notar oder die Kanzlei, die die Handelsregistersache begleitet hat
  • intern vorhandene Referenzen zu echten Gebührenbescheiden

3. Buchhaltung und Assistenz sensibilisieren

Solche Schreiben treffen häufig zuerst in der Verwaltung, im Office-Management oder in der Buchhaltung auf. Deshalb sollten genau diese Teams über die Masche informiert sein.

Hilfreich ist eine einfache Regel:
Jede angeblich amtliche Zahlungsaufforderung wird vor der Überweisung auf Absender, Bankverbindung und Rechtsgrundlage geprüft.

4. Den Vorfall intern dokumentieren

Verdächtige Schreiben sollten gespeichert und intern dokumentiert werden. So können andere Mitarbeitende gewarnt und ähnliche Fälle künftig schneller erkannt werden.

5. Falls bereits gezahlt wurde: sofort handeln

Wurde der Betrag bereits überwiesen, sollte sofort die Bank kontaktiert werden. Zusätzlich empfiehlt sich eine rechtliche Prüfung und gegebenenfalls eine Anzeige bei der Polizei.

Warum gerade Handelsregister-Themen anfällig sind

Änderungen im Handelsregister sind öffentlich nachvollziehbar. Dazu gehören unter anderem:

  • Neugründungen
  • Umfirmierungen
  • Adressänderungen
  • Geschäftsführerwechsel
  • Sitzverlegungen

Genau deshalb sind Unternehmen nach solchen Änderungen besonders anfällig für betrügerische Post. Wer weiß, dass eine Eintragung stattgefunden hat, kann ein Schreiben mit glaubwürdigem Anlass konstruieren.

Unsere Empfehlung an Unternehmen

Jedes Unternehmen sollte einen kurzen internen Prüfprozess für ungewöhnliche Rechnungen etablieren, insbesondere für Schreiben mit amtlichem Anschein. Schon wenige Prüfschritte reichen oft aus, um einen Schaden zu verhindern.

Dazu gehören:

  • Stimmt der Absender wirklich?
  • Passt die Bankverbindung zur angeblichen Stelle?
  • Ist der Empfänger eindeutig behördlich?
  • Ist die Forderung nachvollziehbar?
  • Wurde die Information über offizielle Kanäle verifiziert?

Fazit

Mutmaßlich gefälschte Rechnungen im Umfeld von Handelsregisteränderungen sind keine Kleinigkeit, sondern eine gezielte Betrugsmasche. Gerade weil sie optisch seriös wirken und an reale Vorgänge anknüpfen, besteht ein hohes Risiko, dass Zahlungen versehentlich ausgelöst werden.

Unser Fall zeigt, wie wichtig es ist, auch bei scheinbar offiziellen Schreiben genau hinzusehen. Wer Absender, Bankverbindung, Empfänger und Fristen sorgfältig prüft, kann solche Schreiben meist schnell entlarven.

Unser Rat: Lieber einmal zu viel prüfen als einmal falsch überweisen.

Tour de Fakes: Nathan Road in Hongkong und die erstaunlich professionelle Welt der Produktfälschungen

Auf der Nathan Road in Hongkong und in den angrenzenden Seitenstraßen werden Fälschungen in großer Zahl angeboten – oft in erstaunlich guter Qualität und zu Preisen, die nur 20 bis 50 Prozent unter dem Original liegen. Besonders auffällig sind die direkte Nachbarschaft zu echten Flagship Stores und die hohe Akzeptanz auf Käuferseite.

Tour de Fakes: Offener Umgang mit Produktfälschungen am Ladies’ Market in Hongkong

Am Ladies’ Market in Hongkong wird kaum verschleiert, worum es geht: Fake-Produkte in großer Zahl, offen angeboten und ohne ernsthaften Versuch der Beschönigung. Im Vergleich zur Nathan Road ist die Qualität meist schwächer, die Preise dafür deutlich niedriger.